

SHOPLINE 資訊安全保護專區
SHOPLINE 始終將平台與數據安全視為最高原則。面對資安事件,我們第一時間啟動應變機制並秉持公開透明原則對外說明;同時持續投入資源、全面升級資安防護規格,全力守護每一位品牌主與消費者的資料安全。
最新動態
最新動態
SHOPLINE 持續關注資安動態,於第一時間應變、主動說明,守護品牌與消費者的資料安全
-
11/17
事件背景
SHOPLINE 部分出貨資訊遭未經授權存取
SHOPLINE 於資安監控過程中, 發現部分商店出貨資訊疑似遭未經授權的存取。
官方措施立即阻斷異常存取,升級安全防護機制
SHOPLINE 發現異常後已立即啟動資安應變機制,包含阻斷相關異常存取途徑、 強化監控及存取管控機制,並依相關規定向主管機關通報。
相關風險已獲即時控制,自 11 月 18 日起,未再監測到其他未經授權的存取情形。
-
11/13
事件背景
第三方 ERP 系統發生資安事件
立富康(LifeCOM)ERP 系統發生資安事件,涉及系統內訂單資料遭未經授權查詢。相關事件詳情請參閱立富康官方聲明。
官方措施切斷相關串接 Token 以降低資安風險
本次事件並非 SHOPLINE 平台遭未授權存取,事件起源與涉及的訂單資料位於立富康系統。SHOPLINE 基於預防性安全考量,已暫停所有相關的串接金鑰(OpenAPI Staff Token),暫不開放品牌重新申請或更換相關 Token。
-
11/3
事件背景
第三方 ERP 系統發生資安事件
第三方ERP系統發現主機異常紀錄,經確認遭未經授權執行惡意指令,相關事件詳情請參閱 ERP 系統商官方說明。
官方措施啟動應變機制,完成資料盤查與串接金鑰更新
此次事件發生於第三方 ERP 系統端,SHOPLINE 平台本身未遭入侵。接獲通報後,SHOPLINE 已立即成立應變小組,完成官網端相關資料盤查,並全面更換相關串接金鑰(API Token),以降低未經授權存取的風險。
-
10/29
事件背景
Node.js 相關漏洞與緊急安全更新
Node.js 近期發布緊急安全更新。
官方措施平台服務未受影響,並依官方建議進行版本更新
SHOPLINE 平台服務未受影響,也沒有任何資料外洩,各項服務持續穩定運作,我們也已依官方安全建議,安排相關技術元件的版本升級,持續以主動盤查、即時強化的方式守護平台安全。
-
10/24
事件背景
Ruby 相關漏洞議題
近期有關 Ruby 相關漏洞的資安議題引發關注,引起市場與媒體討論。
官方措施全面盤查完畢,平台服務穩定運作,未發現商家資料外洩
針對近期 Ruby 相關的資安消息,SHOPLINE 資安與產研團隊已主動完成全面盤查。目前平台服務穩定運作,未發現商家資料外洩。
-
10/22
事件背景
PHP 相關漏洞議題
近期有關 PHP 相關漏洞的資安議題引發關注,引起市場與媒體討論。
官方措施SHOPLINE 資安、產研排查完成,商家營運與交易安全均維持正常
針對近期公開的 PHP 相關資安漏洞,經資安、產研團隊確認,SHOPLINE 平台各項服務(包含商店前台、管理後台、OpenAPI 及 SHOPLINE Payments)皆未使用 PHP,因此不受此次漏洞影響,商家營運與交易安全均維持正常。
-
10/21
事件背景
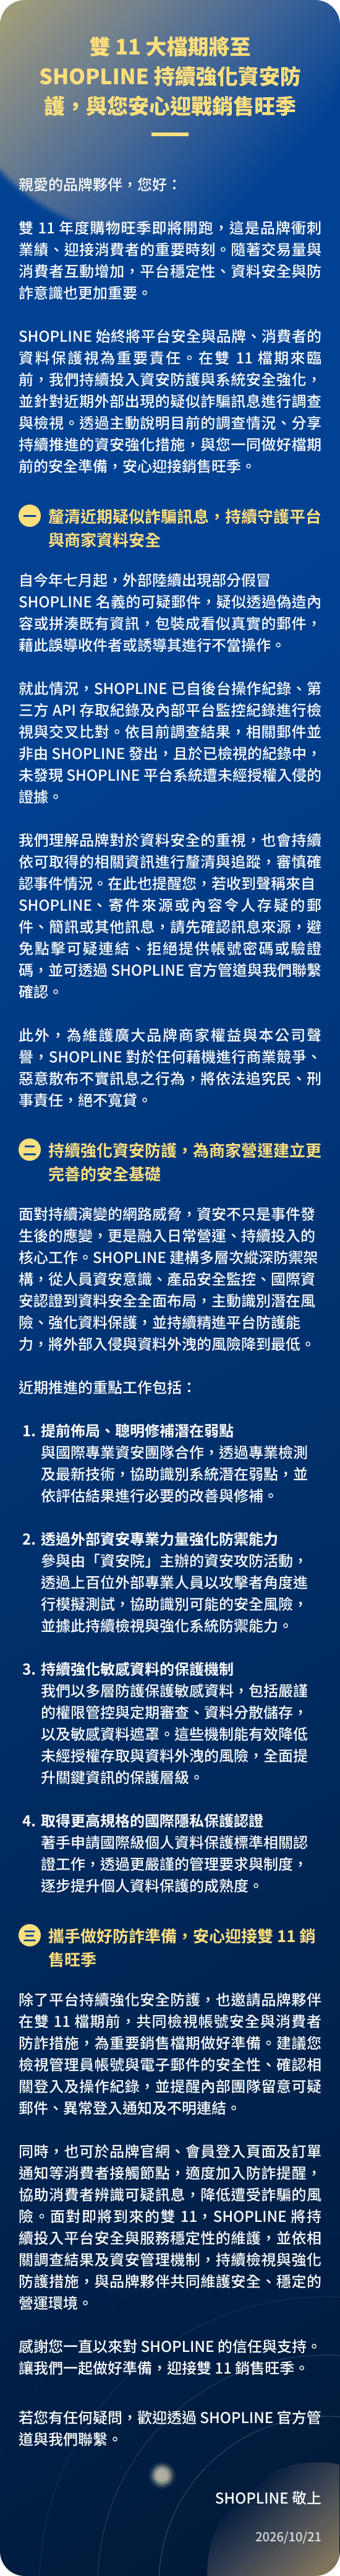
偽冒郵件 ( 外部社交工程攻擊風險 )
外部陸續出現部分假冒 SHOPLINE 名義的可疑郵件,疑似透過偽造內容或拼湊既有資訊,包裝成看似真實的郵件,藉此誤導收件者或誘導其進行不當操作。
官方措施全面排查與系統安全確認,平台服務運作正常
SHOPLINE 已自後台操作紀錄、第三方 API 存取紀錄及內部平台監控紀錄進行檢視與交叉比對。依目前調查結果,相關郵件並非由 SHOPLINE 發出,且於已檢視的紀錄中,未發現 SHOPLINE 平台系統遭未經授權入侵的證據。相關公告請。
資訊安全規格
-
商店前後台與第三方金流串接
符合台灣個人資料保護法與主管機關數發部規範 / 遵守APEC 認證的資訊安全保護 (CBPR)
- 【國際安全認證】:通過 ISO27001:2022、CBPR 等國際安全認證確保用戶資料之安全
- 【使用 SSL / TLS1.2 ( 含 ) 以上等級的安全憑證來進行傳輸加密協定】:防止數據傳輸過程中遭他人竊取、更改
- 【可疑 IP 判斷阻擋機制】:配置台灣雲端維運團隊,全天候進行異常監控,出現可疑IP或異常行為IP會進行阻擋
- 【每季進行資安弱點掃描】:確保系統沒有中高風險的安全漏洞,避免駭客入侵
- 【每年委由第三方進行滲透測試】:定期委由公正第三方單位協助弱點掃描及滲透測試,提升系統資訊安全
- 【配置兩位全職人員專職處理資訊安全】:台灣團隊設置獨立資訊安全官,維持資料傳輸安全與風險管理
- 【資料儲存於 AWS 新加坡伺服器】:所有用戶的資料皆進行硬碟加密存放於新加坡 AWS 伺服器,且採用 AWS Shield Advanced 以及 WAF 抵禦 DDOS 以及駭客攻擊,所有用戶的資料皆遵循最小權限原則進行存取,並由台灣團隊進行維運
- 【使用硬碟加密技術進行資料保存】:以高規格保護商店資料
- SHOPLINE Payments 服務串接符合 PCI DSS Level 1,並於 2024 年通過數位發展部第三方支付服務機構服務能量登錄
- 【SHOPLINE 加入台灣 TWCERT 資安聯盟】:加入台灣資安組織 TWCERT/CC,同時也是資策會資安所科專合作夥伴,透過結盟方式持續掌握最新狀況,確保取得第一手資安情資並及早進行防護,來達到跨域資安威脅聯防綜效。
-
SHOPLINE 網店資訊安全功能
SHOPLINE 提供管理員登入雙重驗證、指定登入 IP 位置等功能設定,讓商家提升後台資訊安全管理,同時針對商店前台,我們也有 SSL、3D 驗證、Google reCAPTCHA 註冊驗證等功能可供啟用,讓消費者在網站上的消費受到最高規格的保護。另外我們也與 Gogolook 合作,協助品牌透過 AI 防詐騙技術保護商譽。
-
SHOPLINE 電商教室 - 資訊安全保護專區
SHOPLINE 電商教室蒐羅包含應對指南、SHOPLINE 資訊安全功能介紹、第三方合作夥伴服務等,協助商家強化各種資安相關的知識,一同打擊詐騙!
電商教室 -
客戶成功顧問將持續提供 100% 協助
SHOPLINE 的技術研發部門及客戶服務部門將一如既往地支持著所有的商家客戶。全力支援店家排除任何開店疑難,以確保商家在任何緊急問題發生時,都能即時獲得支援與相應的解決方案建議。歡迎您隨時至商店後台與線上規劃顧問聯繫,非 SHOPLINE 商家,亦可以透過 consultation.shopline.tw 與專業顧問預約免費諮詢。

